
เมื่อวันที่ 31 กรกฎาคม 2025 CISA (Cybersecurity and Infrastructure Security Agency) ร่วมกับ Sandia National Laboratories เปิดตัว Thorium เครื่องมือ workflow automation สำหรับวิเคราะห์มัลแวร์และงาน forensic ขนาดใหญ่ตรงตามมาตรฐานองค์กร
Thorium ถือเป็นหนึ่งในโครงการ Open‑Source Security Platform ที่เน้นความสามารถด้าน การ ingest file จำนวนมหาศาล, การตั้ง Workflow อัตโนมัติ, และการรวบรวมผลลัพธ์จากเครื่องมือวิเคราะห์หลายชนิดเข้าไว้ด้วยกันแบบเรียลไทม์
ทำไม Thorium ถึงสำคัญในฐานะแพลตฟอร์ม Malware Analysis
รองรับการวิเคราะห์ขนาดใหญ่ได้อย่างมหาศาล
Thorium สามารถ ดูดไฟล์ได้มากกว่า 10 ล้านไฟล์ต่อชั่วโมงต่อกลุ่มผู้ใช้ (permission group) และจัดการ การประมวลผลกว่า 1,700 งานต่อวินาที โดยยังคง query ผลลัพธ์ได้รวดเร็วเสมอ
รองรับเครื่องมือหลากหลาย (Tool Integration)
นักวิเคราะห์สามารถนำเครื่องมือทั้งแบบ Commercial, Open‑Source หรือพัฒนาเอง มารันผ่าน Thorium ได้ทันทีในรูปแบบ Docker container ไม่ต้องเสียเวลาพัฒนาเครื่องมือใหม่
ค้นหา วิเคราะห์ และคัดกรองผลได้อย่างละเอียด
Thorium มีระบบ Tagging, Full‑text search และ RBAC (role-based access control) ให้จัดการสิทธิการเข้าถึงไฟล์ รายละเอียดผล หรือข้อมูล workflow ได้อย่างปลอดภัย
ระบบที่จะ Scale ไปกับองค์กร
Thorium ใช้ Kubernetes ในการ orchestration และ ScyllaDB สำหรับฐานข้อมูล เพื่อให้รองรับการเติบโตทั้งแนวนอนและแนวตั้งอย่างยืดหยุ่น
เหมาะกับใครบ้าง? Use Cases จากองค์กรและทีม Security
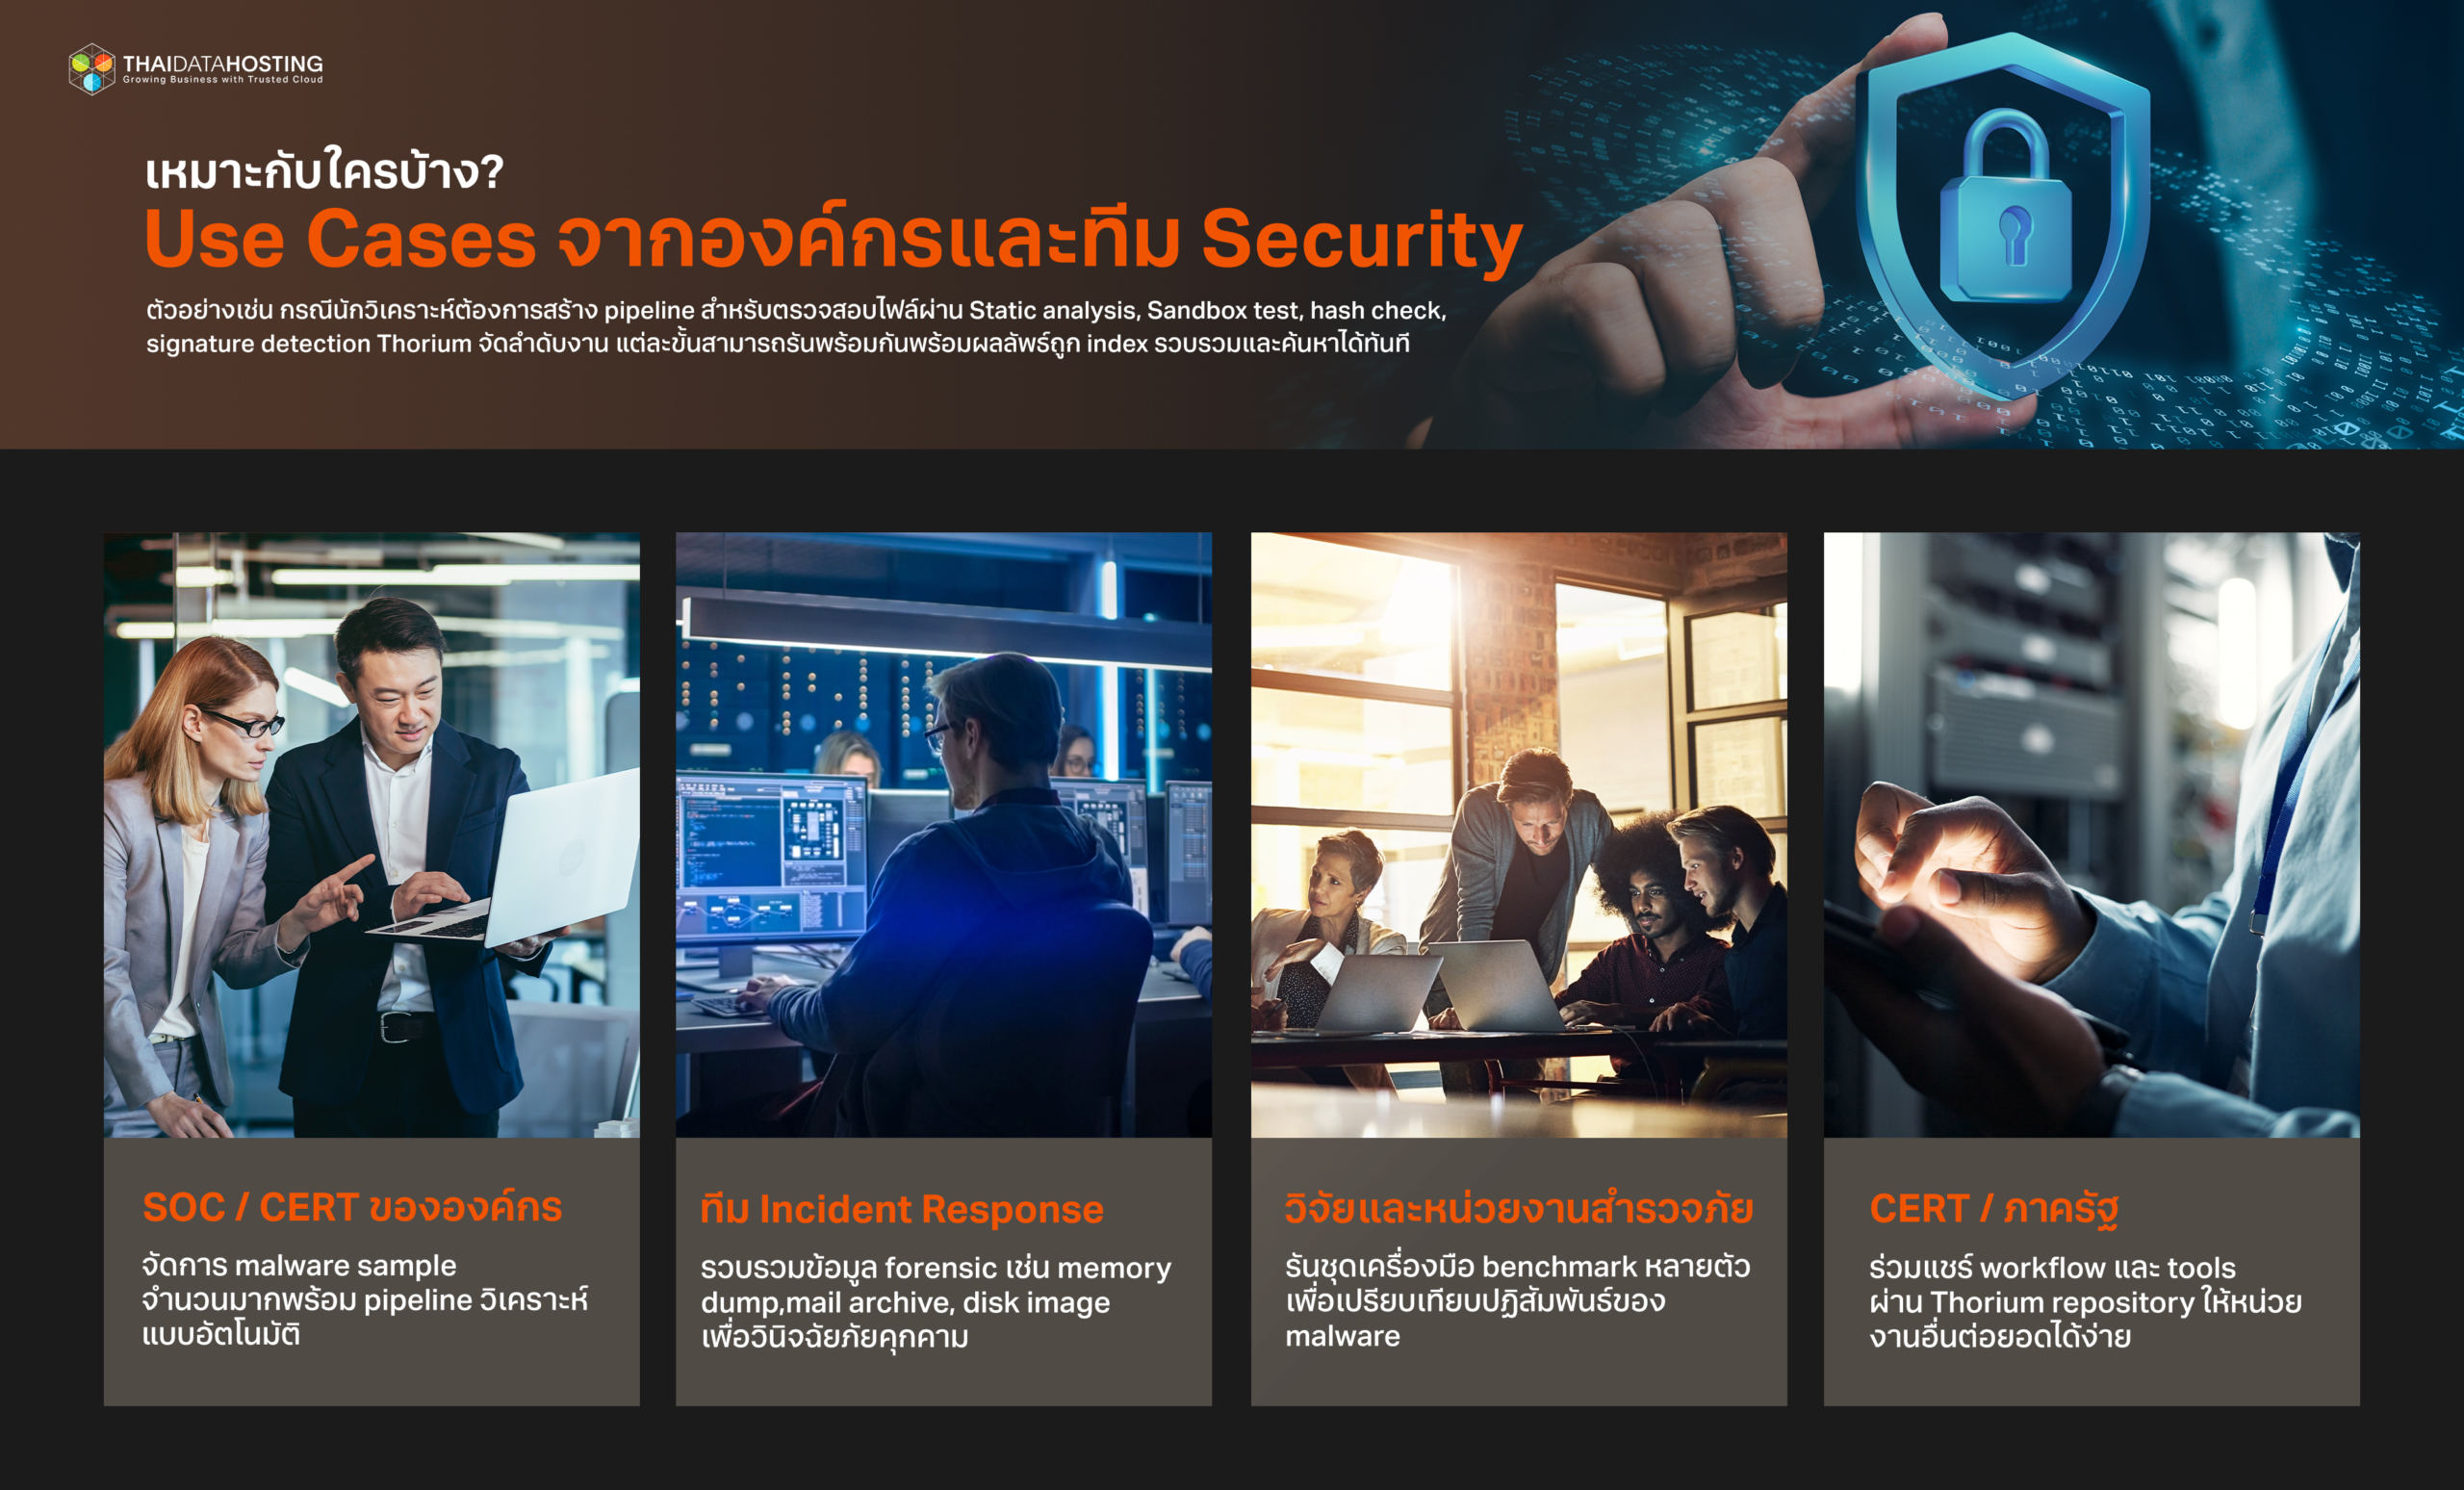
ตัวอย่างเช่น กรณีนักวิเคราะห์ต้องการสร้าง pipeline สำหรับตรวจสอบไฟล์ผ่าน Static analysis, Sandbox test, hash check, signature detection Thorium จัดลำดับงาน แต่ละขั้นสามารถรันพร้อมกันพร้อมผลลัพธ์ถูก index รวบรวมและค้นหาได้ทันที
ขั้นตอนติดตั้ง และใช้งานเบื้องต้น
- ติดตั้ง Kubernetes cluster, block storage, และ object store
- ดึง Image Thorium จาก GitHub (cisagov/thorium) หรือ official THORIUM image registry
- ตั้ง Tools ที่ต้องการเป็น Docker image
- สร้าง pipeline ผ่านเว็บ UI หรือ CLI แล้วกำหนด Event trigger
- รัน workflow และตรวจสอบผลผ่าน REST API หรือ UI
- ตั้ง group-based permission ให้แต่ละทีมเข้าถึงเครื่องมือหรือผลลัพธ์ต่างกัน
เอกสารทางเทคนิค และการติดตั้ง Thorium รวมถึงตัวอย่าง workflow มีให้ใน GitHub repo ของ CISA